
Pourquoi les ETI de défense doivent faire de la sûreté un levier de continuité et de compétitivité industrielle
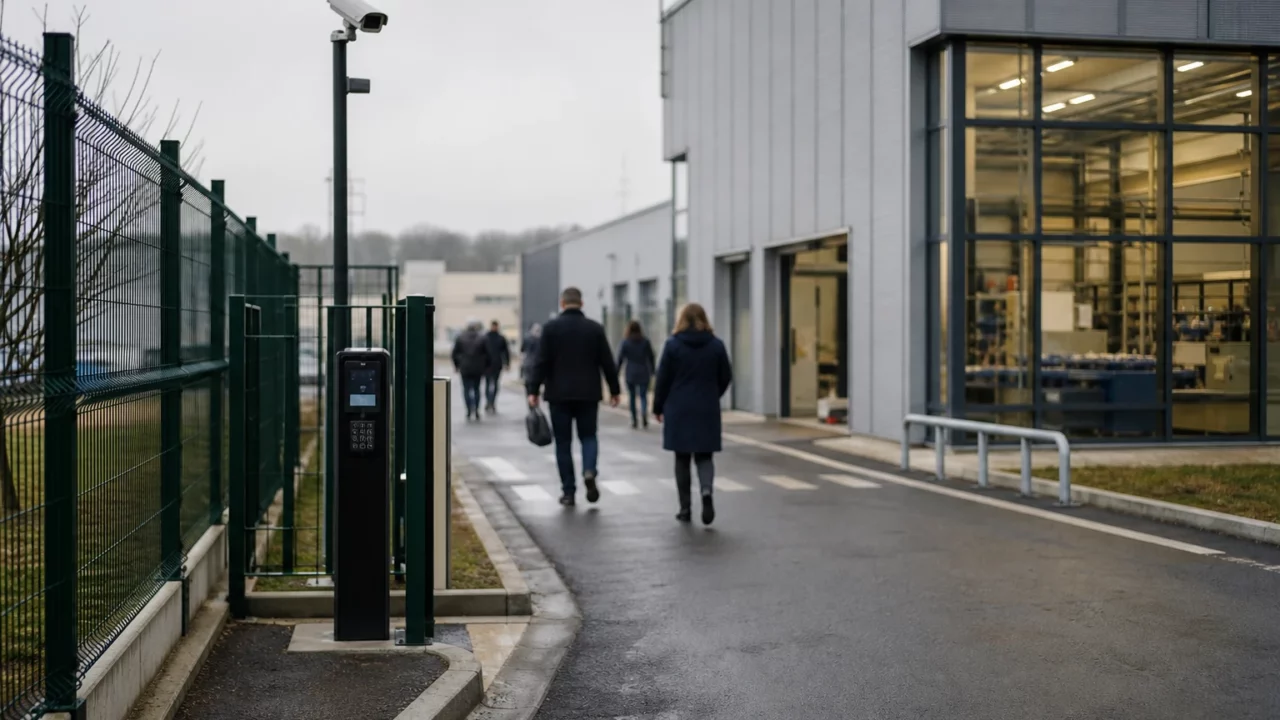
Pour une PME ou une ETI de la défense, un incident de sûreté ne se limite plus à une intrusion sur site. Il peut interrompre la production, exposer un savoir-faire critique, dégrader une relation avec un donneur d’ordres ou fragiliser un contrat sensible.
La Direction du renseignement et de la sécurité de la défense a publié, le 17 septembre 2026, un guide pratique destiné aux PME et ETI de la base industrielle et technologique de défense. Son message est clair : la sûreté relève d’abord du pilotage de l’entreprise. Elle associe les équipes, les procédures et les équipements.
Une chaîne de valeur exposée à des menaces multiples
Les entreprises de la BITD concentrent des actifs recherchés : plans techniques, logiciels, procédés industriels, données de clients, composants critiques et capacités de production. Ces actifs peuvent intéresser des concurrents, des groupes criminels ou des acteurs étatiques.
Les modes d’action sont variés. Ils vont du vol d’informations à la cyberattaque, en passant par le repérage des installations, le sabotage, l’approche d’un salarié ou la captation d’images par drone. Une menace physique peut aussi préparer une compromission numérique. Inversement, une intrusion informatique peut faciliter une atteinte à l’outil industriel.
Pour les ETI, l’enjeu est d’autant plus sensible que l’organisation reste souvent concentrée. Un même collaborateur peut détenir une expertise rare, administrer un système et entretenir une relation directe avec un client stratégique. La perte temporaire de cette ressource, ou la diffusion d’une information sensible, peut créer un risque opérationnel immédiat.
Le guide de gestion de la sûreté de la DRSD pour les PME et ETI de la BITD propose une démarche progressive. L’objectif n’est pas de reproduire les dispositifs des grands maîtres d’œuvre, mais de bâtir un niveau de protection proportionné aux risques et aux moyens de chaque société.
Premier réflexe : placer la sûreté au niveau de la direction
La première décision consiste à désigner un pilote clairement identifié. Dans une PME, il peut s’agir du dirigeant, d’un directeur des opérations ou d’un responsable dédié. Ce référent doit avoir accès au comité de direction et pouvoir coordonner les fonctions informatique, ressources humaines, production, achats et immobilier.
La sûreté doit ensuite être formalisée. Une politique générale, même courte, fixe les responsabilités, les règles d’accès, les modalités de remontée des incidents et le niveau de validation des situations sensibles. Ce cadre évite que la réaction dépende uniquement de l’expérience d’un salarié.
La DRSD met à disposition des entreprises des trames de politique de sûreté, de plan de sûreté et de revue de direction. Ces outils permettent de transformer un sujet souvent traité par à-coups en processus de management suivi dans le temps.
Deuxième réflexe : cartographier les actifs et les scénarios de risque
Une ETI ne protège bien que ce qu’elle a identifié. La cartographie doit couvrir les personnes clés, les données, les prototypes, les machines, les stocks, les fournisseurs, les accès numériques et les sites de production. Elle doit aussi intégrer les déplacements, les salons professionnels et les échanges avec des partenaires étrangers.
Chaque actif mérite une analyse simple : quelle serait la conséquence d’une perte, d’une indisponibilité ou d’une divulgation ? Quel scénario paraît plausible ? Quelles mesures existent déjà ? Cette méthode aide à hiérarchiser les investissements plutôt qu’à disperser les budgets entre des équipements peu utiles.
La documentation de sûreté mise à disposition par la DRSD comprend aussi un guide d’analyse des risques. Il détaille une méthode applicable aux entreprises de la sphère défense et aux installations sensibles.
Troisième réflexe : faire des salariés le premier niveau d’alerte
Les outils techniques ne suffisent pas. Un visiteur non accompagné, une demande d’information inhabituelle, une photographie depuis la voie publique ou un drone en vol stationnaire constituent des signaux faibles. Ils doivent être signalés sans délai selon une procédure connue de tous.
La sensibilisation doit viser les ateliers comme les fonctions support et la direction. Elle porte notamment sur la discrétion lors des déplacements, la gestion des documents, les échanges sur les réseaux sociaux, le rangement des postes de travail et la vigilance face aux sollicitations trop insistantes.
L’arrivée et le départ d’un salarié appellent une attention particulière. Badges, clés, comptes informatiques, droits d’accès aux applications et accès aux espaces de stockage doivent être créés, revus puis supprimés de façon traçable.
Quatrième réflexe : sécuriser les accès physiques et l’information
La protection physique repose sur des règles cohérentes : contrôle des visiteurs, accompagnement des prestataires, gestion des badges, zones à accès limité et procédures de fermeture. Les mesures doivent correspondre à la sensibilité réelle des espaces. Un atelier de fabrication, un bureau d’études et une salle de réunion client n’exposent pas les mêmes actifs.
La sécurité de l’information complète ce dispositif. Elle implique de définir qui peut partager une donnée, avec quel interlocuteur et par quel canal. Les documents sensibles ne doivent pas circuler sans nécessité. Les supports papier, les impressions oubliées et les déchets constituent aussi des vecteurs de fuite.
Les recommandations de la DRSD rejoignent celles de la Direction générale des entreprises sur la sécurité économique, qui distingue les mesures organisationnelles, techniques et comportementales. Cette complémentarité est essentielle pour une ETI : une faille humaine peut neutraliser un investissement informatique ou un contrôle d’accès coûteux.
Cinquième réflexe : préparer la continuité avant l’incident
Un incident de sûreté se juge aussi à la qualité de la réponse. Qui décide d’arrêter une ligne ? Qui contacte les autorités, le client ou l’assureur ? Comment préserver les preuves et informer les équipes ? Ces questions doivent être arbitrées avant la crise.
Un plan de continuité d’activité permet d’identifier les processus vitaux, les fournisseurs difficiles à remplacer et les solutions de repli. La DRSD propose un outil méthodologique conçu en priorité pour les TPE et PME contractant avec le ministère des Armées.
Pour les ETI de défense, la sûreté devient ainsi un enjeu de compétitivité. Une entreprise capable de protéger ses informations, de maintenir ses opérations et de démontrer la maîtrise de ses risques renforce sa crédibilité auprès de ses donneurs d’ordres. Dans une filière où la confiance conditionne souvent l’accès aux marchés, cette capacité relève pleinement de la stratégie industrielle.


Laisser un commentaire
Réagir